



Хакеры взломали систему. Что сделать в первые часы, чтобы уменьшить штраф
Суды снижают штраф до минимума тем компаниям, которые оперативно расследуют инцидент с кибератакой и помогают следствию. Когда сотрудники в панике чинят серверы, стирают цифровые следы взлома, полиция отказывает в возбуждении дела, а юрист теряет возможность собрать доказательства добросовестности. Адвокат из АБ «Коблев и партнеры» Даниил Зологин подготовил регламент, который поможет спасти компанию от максимальных санкций регулятора.
Следователи возбудят уголовное дело против хакеров, а компания минимизирует убытки, если руководство компании правильно организует работу в первые часы после атаки. Когда в офисе паника, системные администраторы спешат починить серверы и случайно стирают следы хакеров, а директор тратит время на поиски виновных. В итоге полиция не находит улик и отказывает в возбуждении уголовного дела. В суде с Роскомнадзором компания не сможет доказать, что действовала добросовестно, и рискует получить максимальный административный штраф за утечку данных.
Чтобы паника при взломе не привела к потерям, необходим четкий внутренний регламент реагирования. В статье по шагам разберем, какие действия необходимо предпринять, чтобы избежать максимальных санкций регулятора. Вы найдете готовые элементы для этого документа: список сотрудников, которых нужно объединить в команду, и правила ведения специального журнала для фиксации каждого шага. Также разберем, как прописать особенности работы с интернет-провайдерами для сохранения следов взлома и как составить заявление в полицию, чтобы уголовное дело возбудили без задержек.
Киберпреступники атакуют бизнес по стандартным схемам, но интенсивность постоянно увеличивается
Эксперты компании Positive Technologies зафиксировали, что во II квартале 2026 года количество кибератак на организации выросло на 17 процентов по сравнению с началом года, причем в 80 процентах случаев хакеры проникают в сеть через фишинговые письма сотрудникам (ptsecurity.com). Аналитики компании F.A.C.C.T. добавляют: если преступники не используют почту, они взламывают компанию через уязвимости на внешнем периметре системы или покупают украденные учетные данные на теневых форумах (f6.ru).
Первые два часа: соберите команду и зафиксируйте улики
Генеральный директор запускает план защиты бизнеса сразу, как только узнает о взломе внутренней системы. Масштаб защитных мер зависит от тяжести инцидента. К критическим случаям относятся шифрование файлов, блокировка ключевых корпоративных сервисов, появление требований о выкупе или подозрительная активность администраторских учетных записей.
Созовите оперативный штаб. В условиях экстренной угрозы руководитель сначала физически созывает ключевых сотрудников на срочное совещание или объявляет общий созвон. В состав оперативного штаба входят: учредитель бизнеса, руководитель IТ-направления, сотрудник службы безопасности и руководитель юридической функции, которого разумно назначить координатором оперштаба. На первой встрече ему необходимо распределить задачи между участниками и следить за их выполнением.
Если кибератака не принесла реальных технических последствий, созывать оперативный штаб не нужно. Например, если сотрудники компании вовремя заметили фишинговую рассылку и не перешли по вредоносным ссылкам. В этой ситуации достаточно составить внутренний акт и зафиксировать в нем попытку взлома компании на случай последующих проверок.
Издайте распоряжение. Пока оперативный штаб начинает работу, нужно выпустить распоряжение, например, под названием «О мерах по ликвидации несанкционированного доступа к информационной системе». Пишите документ от руки на бумаге, если хакеры заблокировали доступ к компьютеру. В распоряжении следует указать дату и время инцидента, кратко описать признаки взлома или атаки и утвердить состав «оперативного штаба»:
«В связи с обнаружением [укажите дату и время] признаков несанкционированного доступа к информационной системе Общества [кратко опишите, что обнаружено: шифрование файлов, блокировка доступа или подозрительная активность в сети]
ОБЯЗЫВАЮ:
1. Создать оперативный штаб в составе: [Ф. И. О. и должность сотрудников].
2. Назначить координатором штаба и ответственным за ведение журнала событий [Ф. И. О. и должность сотрудника].
3. Всем сотрудникам Общества до особого распоряжения не удалять файлы, не форматировать носители, не выключать и не перезагружать серверы и компьютеры без решения оперштаба, не комментировать инцидент клиентам и СМИ.
4. Контроль исполнения оставляю за собой».
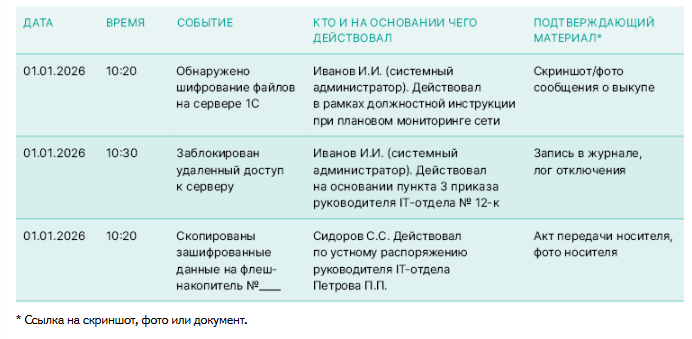
Фиксируйте информацию в журнале учета событий. Нужно завести специальный журнал на компьютере или на флешке. Под каждый инцидент его надо заводить отдельно. Координатор поэтапно записывает в журнал отчеты, которые передает каждый член оперативного штаба. Важно получить служебную записку от сотрудника, который первый обнаружил проблему. Он должен указать, что делал до, во время и после обнаружения признаков взлома.
Каждую запись делайте с указанием точного времени, фамилии и подписи ответственного сотрудника. Одновременно с этим IТ-отдел выгружает автоматические технические журналы системы (логи) — они зафиксируют цифровые следы хакеров для полиции. Ведите журнал так, чтобы можно было восстановить по нему хронологию действий и увидеть ответственного за каждый шаг. Впоследствии компания сможет ссылаться на распоряжение руководства и журнал событий в диалоге с регуляторами, клиентами, контрагентами и следствием. В судебных спорах эти документы также помогут подтвердить, что компания действовала своевременно и добросовестно.
Важно проводить всю работу с цифровыми уликами только на полностью изолированном от сети устройстве или вообще отказаться от цифровой формы. Если из-за атаки хакеров в офисе полностью легла IТ-инфраструктура, можно вести журнал событий вручную в обычном бумажном блокноте.
Суды и Роскомнадзор принимают бумажный вариант как доказательство добросовестности компании. Для регуляторов важна не цифровая форма, а своевременность и непрерывность фиксации. Чтобы защитить бумажный журнал учета событий в суде:
Фотографируйте на телефон или фиксируйте на скриншотах все выявленные технические ошибки, требования хакеров о выкупе и подозрительные письма. Их нужно прикреплять к журналу событий. Если есть возможность, все это нужно сохранить на отдельном флеш-накопителе.
Введите базовые правила для всех сотрудников. Нужно «обездвижить» офис, чтобы работники даже из лучших побуждений не удалили следы, которые могут привести к злоумышленнику, и не распространили лишнюю информацию. Для этого сотрудники должны строго соблюдать требования:
Зачем собирать улики, если Роскомнадзор все равно назначит штраф
Даже если техническая служба внедрила сертифицированные системы защиты ФСТЭК и ФСБ, суды редко полностью освобождают бизнес от ответственности за сам факт утечки данных. Законодатель разделяет уголовную вину хакеров и административную ответственность компании за уязвимость в системе безопасности. Однако выгода все-таки есть в том, чтобы оперативно фиксировать улики.
Суды всегда оценивают степень вины бизнеса и полноту принятых мер. Доказательства добросовестности признаются смягчающим обстоятельством. Они позволяют юристу уменьшить сумму фиксированного штрафа до минимального порога или заменить его на предупреждение (ст. 2.1, 4.2 КоАП).
Если компания попала под повторную атаку, Роскомнадзор потребует оборотный штраф от 1 до 3 процентов от выручки. Но если компания докажет, что после первого взлома организация устранила уязвимости и усовершенствовала защиту, суд не признает инцидент «систематической халатностью».
Без цифровых логов полиция откажет в возбуждении дела по факту кибератаки. Официальный статус потерпевшего необходим, чтобы доказать клиентам и партнерам — компания сама пострадала от преступления. Это отдельный аргумент и в судах с контрагентами, и, потенциально, при оспаривании штрафа как несоразмерного.
Первые четыре часа: соберите отчет IТ-отдела и заблокируйте внешние логи
Пока IT-специалисты блокируют взломанные учетные записи и отключают удаленный доступ к серверам, важно заносить эти события в журнал. Записывайте время отключения, фамилию сотрудника и имя компьютера, с которого хакеры проникли в сеть организации.
Если технический специалист копирует поврежденные базы данных, проверяйте маркировку накопителей. IT-специалист обязан переносить информацию только на чистую, заранее опечатанную флешку. Координатор записывает в журнал серийный номер этого носителя и адрес сейфа, где компания будет хранить цифровую улику.
В первые два — четыре часа специалисты компании направляют запросы провайдеру и владельцу облачного сервиса с просьбой сохранить существующие логи. У каждого оператора установлено свое внутреннее время хранения трафика. Если затянуть с обращением, система перезапишет файлы автоматически и компания безвозвратно утратит данные.
Провайдеры часто отказывают коммерческим фирмам и не выдают чужие IP-адреса. Поэтому направлять уведомление нужно не с требованием «предоставить файлы на руки», а с просьбой временно законсервировать информацию. Пишите запрос со следующей формулировкой: «Просим в связи с обнаруженным [укажите дату] инцидентом несанкционированного доступа к информационной системе Общества сохранить (заморозить) и не удалять логи соединений и трафика за период с [дата] по [дата] в отношении [укажите IP-адрес или домен]».
Оператор связи обязан заморозить эти данные до официального запроса следователя в рамках уголовного дела.
Пример заполнения электронного журнала учета событий
Даниил Зологин
Следователи возбудят уголовное дело против хакеров, а компания минимизирует убытки, если руководство компании правильно организует работу в первые часы после атаки. Когда в офисе паника, системные администраторы спешат починить серверы и случайно стирают следы хакеров, а директор тратит время на поиски виновных. В итоге полиция не находит улик и отказывает в возбуждении уголовного дела. В суде с Роскомнадзором компания не сможет доказать, что действовала добросовестно, и рискует получить максимальный административный штраф за утечку данных.
Чтобы паника при взломе не привела к потерям, необходим четкий внутренний регламент реагирования. В статье по шагам разберем, какие действия необходимо предпринять, чтобы избежать максимальных санкций регулятора. Вы найдете готовые элементы для этого документа: список сотрудников, которых нужно объединить в команду, и правила ведения специального журнала для фиксации каждого шага. Также разберем, как прописать особенности работы с интернет-провайдерами для сохранения следов взлома и как составить заявление в полицию, чтобы уголовное дело возбудили без задержек.
Киберпреступники атакуют бизнес по стандартным схемам, но интенсивность постоянно увеличивается
Эксперты компании Positive Technologies зафиксировали, что во II квартале 2026 года количество кибератак на организации выросло на 17 процентов по сравнению с началом года, причем в 80 процентах случаев хакеры проникают в сеть через фишинговые письма сотрудникам (ptsecurity.com). Аналитики компании F.A.C.C.T. добавляют: если преступники не используют почту, они взламывают компанию через уязвимости на внешнем периметре системы или покупают украденные учетные данные на теневых форумах (f6.ru).
Первые два часа: соберите команду и зафиксируйте улики
Генеральный директор запускает план защиты бизнеса сразу, как только узнает о взломе внутренней системы. Масштаб защитных мер зависит от тяжести инцидента. К критическим случаям относятся шифрование файлов, блокировка ключевых корпоративных сервисов, появление требований о выкупе или подозрительная активность администраторских учетных записей.
Созовите оперативный штаб. В условиях экстренной угрозы руководитель сначала физически созывает ключевых сотрудников на срочное совещание или объявляет общий созвон. В состав оперативного штаба входят: учредитель бизнеса, руководитель IТ-направления, сотрудник службы безопасности и руководитель юридической функции, которого разумно назначить координатором оперштаба. На первой встрече ему необходимо распределить задачи между участниками и следить за их выполнением.
Если кибератака не принесла реальных технических последствий, созывать оперативный штаб не нужно. Например, если сотрудники компании вовремя заметили фишинговую рассылку и не перешли по вредоносным ссылкам. В этой ситуации достаточно составить внутренний акт и зафиксировать в нем попытку взлома компании на случай последующих проверок.
Издайте распоряжение. Пока оперативный штаб начинает работу, нужно выпустить распоряжение, например, под названием «О мерах по ликвидации несанкционированного доступа к информационной системе». Пишите документ от руки на бумаге, если хакеры заблокировали доступ к компьютеру. В распоряжении следует указать дату и время инцидента, кратко описать признаки взлома или атаки и утвердить состав «оперативного штаба»:
«В связи с обнаружением [укажите дату и время] признаков несанкционированного доступа к информационной системе Общества [кратко опишите, что обнаружено: шифрование файлов, блокировка доступа или подозрительная активность в сети]
ОБЯЗЫВАЮ:
1. Создать оперативный штаб в составе: [Ф. И. О. и должность сотрудников].
2. Назначить координатором штаба и ответственным за ведение журнала событий [Ф. И. О. и должность сотрудника].
3. Всем сотрудникам Общества до особого распоряжения не удалять файлы, не форматировать носители, не выключать и не перезагружать серверы и компьютеры без решения оперштаба, не комментировать инцидент клиентам и СМИ.
4. Контроль исполнения оставляю за собой».
Фиксируйте информацию в журнале учета событий. Нужно завести специальный журнал на компьютере или на флешке. Под каждый инцидент его надо заводить отдельно. Координатор поэтапно записывает в журнал отчеты, которые передает каждый член оперативного штаба. Важно получить служебную записку от сотрудника, который первый обнаружил проблему. Он должен указать, что делал до, во время и после обнаружения признаков взлома.
Каждую запись делайте с указанием точного времени, фамилии и подписи ответственного сотрудника. Одновременно с этим IТ-отдел выгружает автоматические технические журналы системы (логи) — они зафиксируют цифровые следы хакеров для полиции. Ведите журнал так, чтобы можно было восстановить по нему хронологию действий и увидеть ответственного за каждый шаг. Впоследствии компания сможет ссылаться на распоряжение руководства и журнал событий в диалоге с регуляторами, клиентами, контрагентами и следствием. В судебных спорах эти документы также помогут подтвердить, что компания действовала своевременно и добросовестно.
Важно проводить всю работу с цифровыми уликами только на полностью изолированном от сети устройстве или вообще отказаться от цифровой формы. Если из-за атаки хакеров в офисе полностью легла IТ-инфраструктура, можно вести журнал событий вручную в обычном бумажном блокноте.
Суды и Роскомнадзор принимают бумажный вариант как доказательство добросовестности компании. Для регуляторов важна не цифровая форма, а своевременность и непрерывность фиксации. Чтобы защитить бумажный журнал учета событий в суде:
- прошнуруйте и пронумеруйте страницы;
- фотографируйте каждую запись на телефон. Каждая фотография автоматически сохраняет скрытые цифровые метаданные, по которым эксперты легко отследят точное время и место съемки;
- создайте независимую метку времени. Сразу отправляйте фотографии страниц журнала в мессенджер или по почте (если она не скомпрометирована).
Фотографируйте на телефон или фиксируйте на скриншотах все выявленные технические ошибки, требования хакеров о выкупе и подозрительные письма. Их нужно прикреплять к журналу событий. Если есть возможность, все это нужно сохранить на отдельном флеш-накопителе.
Введите базовые правила для всех сотрудников. Нужно «обездвижить» офис, чтобы работники даже из лучших побуждений не удалили следы, которые могут привести к злоумышленнику, и не распространили лишнюю информацию. Для этого сотрудники должны строго соблюдать требования:
- не вести переговоры с вымогателями. Если попытаться самостоятельно переписываться с хакерами, можно случайно раскрыть уязвимые места в защите компании и реальный масштаб бизнеса;
- не удалять файлы и не форматировать жесткие диски. Без них трудно доказать Роскомнадзору, что компания расследовала инцидент, а полиция откажет в помощи из-за отсутствия улик;
- не выключать и не перезагружать компьютеры/серверы без решения специалистов. Операционная система автоматически записывает действия хакеров во временную оперативную память. Если выключить технику из розетки или перезагрузить сервер, то можно навсегда удалить эти технические логи;
- не давать комментарии клиентам или СМИ. У компании есть всего 24 часа с момента обнаружения инцидента на то, чтобы уведомить РКН. Если новость о кибератаке на компанию распространят раньше, чем специалисты подготовят обосновывающие материалы, компанию оштрафуют за нарушение сроков уведомления.
Зачем собирать улики, если Роскомнадзор все равно назначит штраф
Даже если техническая служба внедрила сертифицированные системы защиты ФСТЭК и ФСБ, суды редко полностью освобождают бизнес от ответственности за сам факт утечки данных. Законодатель разделяет уголовную вину хакеров и административную ответственность компании за уязвимость в системе безопасности. Однако выгода все-таки есть в том, чтобы оперативно фиксировать улики.
Суды всегда оценивают степень вины бизнеса и полноту принятых мер. Доказательства добросовестности признаются смягчающим обстоятельством. Они позволяют юристу уменьшить сумму фиксированного штрафа до минимального порога или заменить его на предупреждение (ст. 2.1, 4.2 КоАП).
Если компания попала под повторную атаку, Роскомнадзор потребует оборотный штраф от 1 до 3 процентов от выручки. Но если компания докажет, что после первого взлома организация устранила уязвимости и усовершенствовала защиту, суд не признает инцидент «систематической халатностью».
Без цифровых логов полиция откажет в возбуждении дела по факту кибератаки. Официальный статус потерпевшего необходим, чтобы доказать клиентам и партнерам — компания сама пострадала от преступления. Это отдельный аргумент и в судах с контрагентами, и, потенциально, при оспаривании штрафа как несоразмерного.
Первые четыре часа: соберите отчет IТ-отдела и заблокируйте внешние логи
Пока IT-специалисты блокируют взломанные учетные записи и отключают удаленный доступ к серверам, важно заносить эти события в журнал. Записывайте время отключения, фамилию сотрудника и имя компьютера, с которого хакеры проникли в сеть организации.
Если технический специалист копирует поврежденные базы данных, проверяйте маркировку накопителей. IT-специалист обязан переносить информацию только на чистую, заранее опечатанную флешку. Координатор записывает в журнал серийный номер этого носителя и адрес сейфа, где компания будет хранить цифровую улику.
В первые два — четыре часа специалисты компании направляют запросы провайдеру и владельцу облачного сервиса с просьбой сохранить существующие логи. У каждого оператора установлено свое внутреннее время хранения трафика. Если затянуть с обращением, система перезапишет файлы автоматически и компания безвозвратно утратит данные.
Провайдеры часто отказывают коммерческим фирмам и не выдают чужие IP-адреса. Поэтому направлять уведомление нужно не с требованием «предоставить файлы на руки», а с просьбой временно законсервировать информацию. Пишите запрос со следующей формулировкой: «Просим в связи с обнаруженным [укажите дату] инцидентом несанкционированного доступа к информационной системе Общества сохранить (заморозить) и не удалять логи соединений и трафика за период с [дата] по [дата] в отношении [укажите IP-адрес или домен]».
Оператор связи обязан заморозить эти данные до официального запроса следователя в рамках уголовного дела.
Пример заполнения электронного журнала учета событий
Первые сутки: подайте заявление о преступлении в полицию
Составляйте заявление о преступлении простым языком и используйте его как базу для остальных документов. Не копируйте в текст технический сленг системных администраторов на 100 страниц — детальный отчет запутает полицию. Нужно излагать только сухие факты: название пострадавшей компании, точное время взлома, признаки атаки и предварительную сумму ущерба.
Пишите текст так, чтобы следователь мог сразу перенести абзацы в постановление о возбуждении уголовного дела. Отдельно выделите, какие безотлагательные действия вы просите провести следователя. Например, запросить у операторов данные о владельце IP-адреса, установить хозяина криптокошелька хакеров и отследить движение денег. Если проигнорировать эти требования в первые сутки, провайдеры сотрут информацию и полиция потеряет шансы раскрыть преступление. К заявлению приложите флешку, на которую IT скопировали технические логи серверов, а координатор — журнал событий, если вел его в электронном виде, и подтверждающие материалы.
Первые сутки: определите характер атаки и уведомьте Роскомнадзор
Перед отправкой документов в надзорные органы нужно определить характер атаки, так как обязанность уведомлять Роскомнадзор возникает не всегда.
Компанию не освободят от ответственности за инцидент с персданными автоматически только потому, что она направила уведомление в РКН. Потерпевший по уголовному делу может быть одновременно правонарушителем по КоАП. Роскомнадзор проверит, как компания защищала систему до взлома и что предпринял оперштаб после атаки. Здесь пригодится журнал событий. С его помощью получится подтвердить, что после инцидента руководство и сотрудники организации предприняли все зависящие от них меры. В день атаки не будет времени на споры о том, какие формулировки использовать в уведомлении. Поэтому составьте базовые шаблоны заранее: это поможет не пропустить предельные сроки уведомления и избежать лишних штрафов.
Когда уведомление обязательно. Если хакеры заблокировали или украли персональные данные клиентов, законодатель ограничивает компанию жесткими сроками. Уведомление в РКН нужно направить в течение 24 часов после обнаружения, а результаты расследования — в течение 72 часов (ч. 3.1 ст. 21 Федерального закона от 27.07.2006 № 152-ФЗ «О персональных данных»). За одно лишь молчание и сокрытие инцидента компании грозит штраф от 1 до 3 млн руб. (ч. 11 ст. 13.11 КоАП).
Кроме того, с 30 мая 2025 года есть риск получить оборотный штраф за сам факт компрометации сведений. Если злоумышленники украли данные от 1000 человек, компании грозит взыскание от 3 до 5 млн руб., а за масштабную утечку информации более чем о 100 000 граждан — от 10 до 15 млн руб. Повторный инцидент — оборотный штраф от 1 до 3 процентов от годовой выручки, но не более 500 млн руб.
Многие считают, что если хакеры только зашифровали базы данных, но не успели выкачать их, то инцидента нет и уведомлять Роскомнадзор не нужно. Однако сама блокировка информации означает, что злоумышленники получили неправомерный доступ, который повлек за собой случайное уничтожение или ограничение доступа к персональным данным. У компании в первые 24 часа просто не будет технических доказательств, что слив не состоялся — полноценная техническая экспертиза сетевых логов занимает недели. Если промолчать, а таймер истечет, Роскомнадзор оштрафует компанию за сокрытие инцидента. Безопаснее направить первичное извещение в первые сутки, а затем в течение 72 часов опровергнуть факт утечки результатами IТ-экспертизы логов.
В первые сутки необходимо отправить первичное уведомление. К нему не нужно прикладывать документы — ведомству важно зафиксировать сам факт своевременного обращения. Можно использовать такую формулировку: «Настоящим Общество уведомляет о выявлении [укажите дату и время] инцидента, связанного с несанкционированным доступом к информационной системе оператора, повлекшим риск нарушения конфиденциальности персональных данных [напишите приблизительное количество]. Точный объем и категории затронутых данных устанавливаются в рамках внутреннего расследования, результаты которого будут направлены дополнительно в срок до 72 часов в соответствии с частью 3.1 статьи 21 Федерального закона от 27.07.2006 № 152-ФЗ. Оператором предприняты меры по локализации инцидента и сохранению доказательств».
В течение 72 часов направьте повторное уведомление. В этот раз нужно обязательно приложить к письму официальные материалы внутреннего расследования и талон- уведомление из полиции о принятии заявления о преступлении. Можно использовать такой шаблон: «Во исполнение уведомления от [укажите дату] сообщаем результаты внутреннего расследования: [укажите, подтвержден или не подтвержден факт неправомерного доступа к персональным данным, сообщите затронутые категории и количество субъектов, опишите предпринятые меры по устранению последствий]».
Когда уведомление не нужно. Если бизнес ...
Составляйте заявление о преступлении простым языком и используйте его как базу для остальных документов. Не копируйте в текст технический сленг системных администраторов на 100 страниц — детальный отчет запутает полицию. Нужно излагать только сухие факты: название пострадавшей компании, точное время взлома, признаки атаки и предварительную сумму ущерба.
Пишите текст так, чтобы следователь мог сразу перенести абзацы в постановление о возбуждении уголовного дела. Отдельно выделите, какие безотлагательные действия вы просите провести следователя. Например, запросить у операторов данные о владельце IP-адреса, установить хозяина криптокошелька хакеров и отследить движение денег. Если проигнорировать эти требования в первые сутки, провайдеры сотрут информацию и полиция потеряет шансы раскрыть преступление. К заявлению приложите флешку, на которую IT скопировали технические логи серверов, а координатор — журнал событий, если вел его в электронном виде, и подтверждающие материалы.
Первые сутки: определите характер атаки и уведомьте Роскомнадзор
Перед отправкой документов в надзорные органы нужно определить характер атаки, так как обязанность уведомлять Роскомнадзор возникает не всегда.
Компанию не освободят от ответственности за инцидент с персданными автоматически только потому, что она направила уведомление в РКН. Потерпевший по уголовному делу может быть одновременно правонарушителем по КоАП. Роскомнадзор проверит, как компания защищала систему до взлома и что предпринял оперштаб после атаки. Здесь пригодится журнал событий. С его помощью получится подтвердить, что после инцидента руководство и сотрудники организации предприняли все зависящие от них меры. В день атаки не будет времени на споры о том, какие формулировки использовать в уведомлении. Поэтому составьте базовые шаблоны заранее: это поможет не пропустить предельные сроки уведомления и избежать лишних штрафов.
Когда уведомление обязательно. Если хакеры заблокировали или украли персональные данные клиентов, законодатель ограничивает компанию жесткими сроками. Уведомление в РКН нужно направить в течение 24 часов после обнаружения, а результаты расследования — в течение 72 часов (ч. 3.1 ст. 21 Федерального закона от 27.07.2006 № 152-ФЗ «О персональных данных»). За одно лишь молчание и сокрытие инцидента компании грозит штраф от 1 до 3 млн руб. (ч. 11 ст. 13.11 КоАП).
Кроме того, с 30 мая 2025 года есть риск получить оборотный штраф за сам факт компрометации сведений. Если злоумышленники украли данные от 1000 человек, компании грозит взыскание от 3 до 5 млн руб., а за масштабную утечку информации более чем о 100 000 граждан — от 10 до 15 млн руб. Повторный инцидент — оборотный штраф от 1 до 3 процентов от годовой выручки, но не более 500 млн руб.
Многие считают, что если хакеры только зашифровали базы данных, но не успели выкачать их, то инцидента нет и уведомлять Роскомнадзор не нужно. Однако сама блокировка информации означает, что злоумышленники получили неправомерный доступ, который повлек за собой случайное уничтожение или ограничение доступа к персональным данным. У компании в первые 24 часа просто не будет технических доказательств, что слив не состоялся — полноценная техническая экспертиза сетевых логов занимает недели. Если промолчать, а таймер истечет, Роскомнадзор оштрафует компанию за сокрытие инцидента. Безопаснее направить первичное извещение в первые сутки, а затем в течение 72 часов опровергнуть факт утечки результатами IТ-экспертизы логов.
В первые сутки необходимо отправить первичное уведомление. К нему не нужно прикладывать документы — ведомству важно зафиксировать сам факт своевременного обращения. Можно использовать такую формулировку: «Настоящим Общество уведомляет о выявлении [укажите дату и время] инцидента, связанного с несанкционированным доступом к информационной системе оператора, повлекшим риск нарушения конфиденциальности персональных данных [напишите приблизительное количество]. Точный объем и категории затронутых данных устанавливаются в рамках внутреннего расследования, результаты которого будут направлены дополнительно в срок до 72 часов в соответствии с частью 3.1 статьи 21 Федерального закона от 27.07.2006 № 152-ФЗ. Оператором предприняты меры по локализации инцидента и сохранению доказательств».
В течение 72 часов направьте повторное уведомление. В этот раз нужно обязательно приложить к письму официальные материалы внутреннего расследования и талон- уведомление из полиции о принятии заявления о преступлении. Можно использовать такой шаблон: «Во исполнение уведомления от [укажите дату] сообщаем результаты внутреннего расследования: [укажите, подтвержден или не подтвержден факт неправомерного доступа к персональным данным, сообщите затронутые категории и количество субъектов, опишите предпринятые меры по устранению последствий]».
Когда уведомление не нужно. Если бизнес ...
Информационный источник публикации Актион МЦФЭР




