



Как организовать защиту персональных данных сотрудников в организации
Анастасия Синицына
главный редактор Системы Кадры, эксперт по трудовому законодательству
Разработайте меры защиты
Чтобы организовать защиту персональных данных, пропишите меры защиты, которые предпринимаете, чтобы предотвратить, выявлять и устранять нарушения закона о персданных, пропишите в локальном акте работодателя. Например, в положение о защите персональных данных (п. 2 ч. 1 ст. 18.1 Федерального закона от 27.07.2006 № 152-ФЗ).
Конкретные меры по обеспечению безопасности персональных данных сотрудников при их обработке указали в части 2 статьи 19 Федерального закона от 27.07.2006 № 152-ФЗ и Требованиях, утвержденных постановлением Правительства от 01.11.2012 № 1119. На их основе организация может выработать свою собственную систему защиты персональных данных.
Выбор мер безопасности, которые помогут защитить персданные, зависят от того, каким способом работодатель обрабатывает персданные. Их два – автоматизированная и неавтоматизированная обработка.
Автоматизированная обработка. Это способ обработки персданных через специальные базы. Например, через память компьютера, сайт компании, специальные программы как 1С или Контур. Чтобы определить, какие меры безопасности применять при автоматизированной обработке, сначала определите тип угрозы. Выделяют три типа угрозы, из-за которых третьи лица могут получить несанкционированный доступ к персональным данным (п. 6, 7 Требований, утв. постановлением Правительства от 01.11.2012 № 1119).
Когда определили тип угрозы, установите один из четырех уровней защиты. Зависят они от категории данных и количества сотрудников, сведения о которых содержит система. В зависимости от уровня защищенности работодателю следует принимать различные меры защиты систем обработки персональных данных, предусмотренные пунктами 13–16 Требований, утвержденных постановлением Правительства от 01.11.2012 № 1119. Например, установление режима обеспечения безопасности помещений, в которых размещены персональные данные, назначение лиц, ответственных за обеспечение безопасности персональных данных в информационной системе, и др. Конкретные требования к таким мерам установлены в приказе ФСТЭК от 18.02.2013 № 21.
Чтобы определить тип угрозы и уровень защищенности персданных в вашей организации, используйте наш сервис. Ответьте на вопросы и узнаете, какой в вашей организации тип угрозы и уровень защищенности персданных.
Неавтоматизированная обработка. Это способ обработки персданных через материальные носители: на бланках или в архиве. В этом случае персданные обрабатывают в ручную, без компьютера. Чтобы защитить такие данные, издайте приказ об определении мест хранения персональных данных. Это может быть сейф, отдельный кабинет или архив. Установите перечень лиц, у которых будет доступ к местам хранения.
Оценивайте возможный вред
Роскомнадзор установил правила, по которым работодатели должны оценивать вред, который может возникнуть, если нарушить закон о персданных (п. 5 ст. 18.1 Федерального закона от 27.07.2006 № 152-ФЗ, приказ Роскомнадзора от 27.10.2022 № 178).
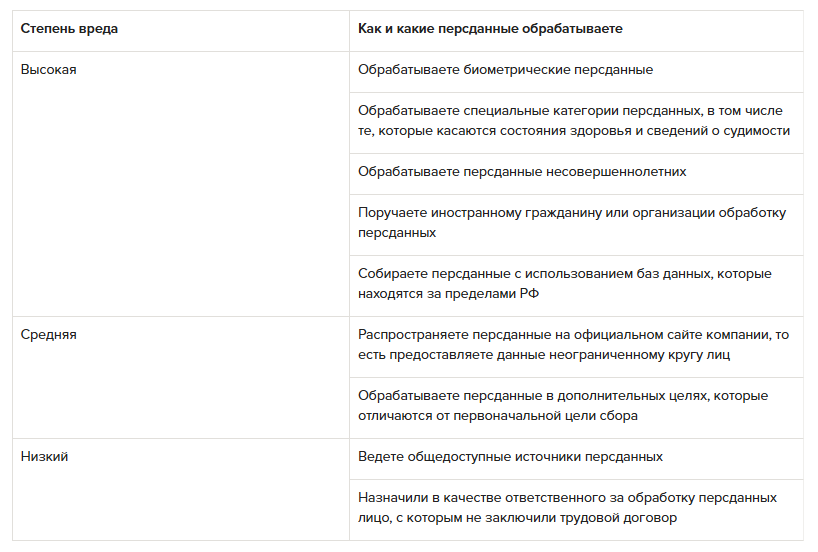
Чтобы оценить вред, определите степень вреда, который будет нанесен, если нарушить закон о персданных. Их всего три – высокая, средняя и низкая. Как определить степень вреда, смотрите в таблице ниже.
Таблица 3. Как определить степень вреда при возможном нарушении закона о защите персданных
После того как оцените степень вреда, нужно оформить акт оценки вреда в бумажном или электронном виде. Составить документ должны ответственный за обработку персданных или специальная комиссия. Унифицированной формы акта нет, поэтому составьте его в произвольной форме.
В акте укажите:
...
В акте укажите:
...
Информационный источник публикации Актион МЦФЭР




